En dator som inte används längre kan fortfarande vara full av information. Intern information, kunddata och sparade inloggningar ligger kvar på hårddisken tills någon gör något åt saken. Samma sak gäller servrar, nätverksutrustning och telefoner.
När ett företag byter ut sin IT är frågan därför inte bara vart utrustningen tar vägen. Frågan är också vad som händer med informationen på den. Den här artikeln går igenom vad GDPR kräver, skillnaden mellan radering och fysisk destruktion och vad ett intyg bör visa.
Därför gäller GDPR även uttjänt IT-utrustning
GDPR gäller all behandling av personuppgifter. Enligt definitionen i artikel 4 räknas lagring som behandling. Det gör radering och förstöring också. Så länge en kasserad dator har personuppgifter kvar på disken behandlas de alltså fortfarande, och det är ni som personuppgiftsansvarig som svarar för det.
Två principer i förordningen är särskilt viktiga här. Artikel 5 säger att personuppgifter ska skyddas mot obehörig behandling och mot förlust eller förstöring genom lämpliga tekniska eller organisatoriska åtgärder. Samma artikel säger att den personuppgiftsansvarige ska kunna visa att kraven följs. Det kallas ansvarsskyldighet.
Det andra ledet är lätt att glömma. Det räcker inte att datorerna lämnades till någon som lovade att radera dem. Ni behöver kunna visa att det faktiskt skedde.
Artikel 32 kompletterar med kravet på en säkerhetsnivå som är lämplig i förhållande till risken. En disk med en kunddatabas kräver mer än en skärm utan lagring. Om uppgifter ändå läcker från utrustning som lämnat företaget är det en personuppgiftsincident. Den ska enligt artikel 33 normalt anmälas till tillsynsmyndigheten inom 72 timmar, om det inte är osannolikt att den medför en risk för de personer som berörs.
Var finns data i utrustningen?
Hårddisken är det självklara stället, men inte det enda. Servrar, nätverksutrustning och telefoner har också lagringsmedia. Gamla mobiler och surfplattor innehåller ofta intern information, kunddata eller inloggningar, vilket tas upp i artikeln om vanliga missförstånd kring återvinning av mobiltelefoner och surfplattor.
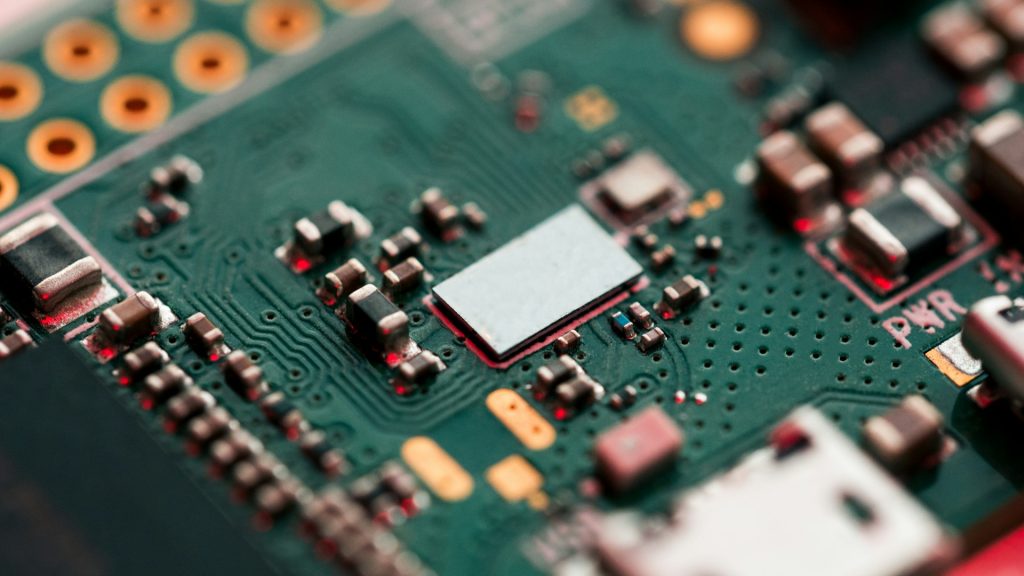
Även kretskort kan bära information. Minneskretsar på korten kan innehålla nätverkslösenord, IP-adresser, loggar eller krypteringsnycklar. Den som vill gå djupare i just det kan läsa artikeln om hur du skyddar data när du återvinner kretskort.
Det praktiska rådet är enkelt. Utgå från att allt med lagring kan innehålla något som behöver skyddas, tills motsatsen är visad.
Radering eller fysisk destruktion?
Det finns i grunden två sätt att göra data oåtkomlig. Antingen raderas lagringsmediet så att det kan användas igen, eller så förstörs det. Vilken väg som passar beror på utrustningens skick, hur känslig informationen är och om enheten ska återanvändas.
Programvarubaserad radering
Vid programvarubaserad radering skrivs lagringsmediet över med särskild programvara. Fördelen är att disken och datorn går att använda igen. Det är bra både för miljön och för det värde som finns kvar i utrustningen.
Metoden förutsätter att mediet fungerar och går att kommunicera med. Ett defekt kretskort, ett kort utan brukbart gränssnitt eller en skadad styrkrets kan göra att raderingsprogrammet inte når minnet. Då räcker inte radering.
Fysisk destruktion
Vid fysisk destruktion förstörs lagringsmediet mekaniskt, så att informationen inte går att läsa ut. Mediet kan inte användas igen efteråt. Metoden är ofta det enda rimliga valet för trasiga enheter och för utrustning där radering inte går att genomföra eller verifiera.
Materialet går ändå vidare till materialåtervinning. Hos Hylta EcoPark gäller samma sak för komponenter som kunden inte vill ska säljas vidare. De går till materialåtervinning i stället för till försäljning.
Tre nivåer att utgå från
Den amerikanska standardiseringsmyndigheten NIST har gett ut en vägledning för sanering av lagringsmedia, SP 800-88. Den senaste versionen kom i september 2025. Den delar in metoderna i tre nivåer.
- Clear. Data raderas med logiska metoder på alla platser som användaren kan nå via enhetens vanliga gränssnitt. Det skyddar mot enkla försök att återskapa data.
- Purge. Fysiska eller logiska metoder gör att data inte går att återskapa ens med avancerade laboratorietekniker.
- Destroy. Data går inte att återskapa ens med den mest avancerade labbtekniken, och mediet kan inte längre användas för att lagra data.
Indelningen är användbar när ni ska bedöma risk enligt artikel 32. Ju känsligare informationen är, desto högre nivå är rimlig.
Intyg och dokumentation
Ansvarsskyldigheten i GDPR gör dokumentationen till en central del av hela processen. Ett intyg är det som visar i efterhand att radering eller destruktion faktiskt har skett.
Ett användbart intyg bör gå att koppla till er egen utrustning. Kontrollera att det framgår vilken leverans det gäller, vilka enheter eller lagringsmedia som omfattas, vilken metod som använts och när det gjordes. Har ni en inventarielista med serienummer blir det lättare att stämma av mot den.
Hos Hylta EcoPark får kunden en detaljerad rapport efter varje leverans med återvinningsgrad, materialfraktioner och eventuella destruktionsintyg. Raderade medier får ett raderingscertifikat, vilket beskrivs närmare i genomgången av hur uttjänt IT-hårdvara tas om hand.
Hur detaljerad rapporteringen blir beror på nivån. Bland nivåerna för elektronikåtervinning saknar Eco Standard detaljerad rapportering, medan Eco Total ger detaljerad rapportering med möjlighet till serienummerscanning. Behöver ni kunna visa vad som hänt med varje enskild enhet är det värt att tänka på redan när nivån väljs.
Avtal med den som tar hand om utrustningen
Radering är behandling av personuppgifter. Den som raderar eller förstör era lagringsmedia gör det alltså för er räkning. Enligt definitionen i artikel 4 är det precis vad ett personuppgiftsbiträde gör.
Artikel 28 ställer två krav som är relevanta här. Ni får bara anlita biträden som ger tillräckliga garantier om lämpliga tekniska och organisatoriska åtgärder. Behandlingen ska också regleras i ett avtal som bland annat anger vad som behandlas, hur länge och i vilket syfte. Avtalet ska enligt samma artikel säga att biträdet raderar eller återlämnar personuppgifterna när tjänsten är avslutad, beroende på vad ni väljer.
Det är därför rimligt att reda ut frågan om avtal innan utrustningen hämtas, inte efteråt.
Checklista innan IT-utrustningen lämnar företaget
- Inventera vilka enheter som ska bort och vilka som har lagring. Glöm inte servrar, nätverksutrustning och telefoner.
- Bestäm per enhetstyp om radering eller fysisk destruktion ska gälla.
- Förvara utrustningen inlåst fram till hämtning.
- Se över avtalet med mottagaren innan hämtning.
- Kräv intyg eller rapport som går att stämma av mot er egen lista, och spara dem.
Hos Hylta EcoPark hämtas utrustningen direkt hos kunden. Datorer och IT-hårdvara som servrar och nätverksutrustning hanteras enligt EU:s WEEE-direktiv, och lagringsmedia raderas eller förstörs innan något återanvänds eller demonteras. Mer om själva flödet finns på sidan om återvinning av datorer.
Att återvinna IT och att skydda data går alltså att göra i samma process. Det som avgör är att metoden passar utrustningen och att ni har papper på att det blev gjort.
Kontakta oss
Ska ert företag göra sig av med datorer, servrar eller annan IT-utrustning och vill ni veta hur radering eller destruktion kan läggas upp? Kontakta oss så går vi igenom vad ni har och vilken dokumentation ni behöver.